امروز
گزارش و
تحلیل ها
آخرین خبرها
دیگر ویدئو ها
دیدگاهها و نظرات
دیدگاههای ارسال شده توسط شما، پس از تأیید در رسانه تکنوجو منتشر خواهد شد. لطفاً از ارسال پیامهای حاوی توهین یا افترا خودداری فرمایید.
دیدگاههای ارسال شده توسط شما، پس از تأیید در رسانه تکنوجو منتشر خواهد شد. لطفاً از ارسال پیامهای حاوی توهین یا افترا خودداری فرمایید.
کارگروه عالی هوش مصنوعی کاخ سفید در دومین نشست خود، تدوین استانداردهای ملی گزارشدهی حوادث امنیتی و تسهیل تبادل اطلاعات میان توسعهدهندگان مدلهای پیشرفته و بهرهبرداران زیرساختهای حیاتی را بررسی کرد. این مذاکرات در پی افزایش رخدادهای خروج عاملهای خودمختار از محدودههای کنترل و نگرانی از گسترش حملات سایبری مبتنی بر هوش مصنوعی صورت گرفته است.
دولت آمریکا همزمان با بررسی الزامات گزارشدهی توسعهدهندگان، پیشنهاد کاهش مسئولیت تنظیمگری شرکتهایی را مطرح کرده که آسیبپذیریها و حملات سایبری را داوطلبانه اعلام میکنند. آینده این سازوکار به تعیین حدود تکالیف گزارشدهی و تمدید قانون تبادل اطلاعات امنیت سایبری وابسته خواهد بود.
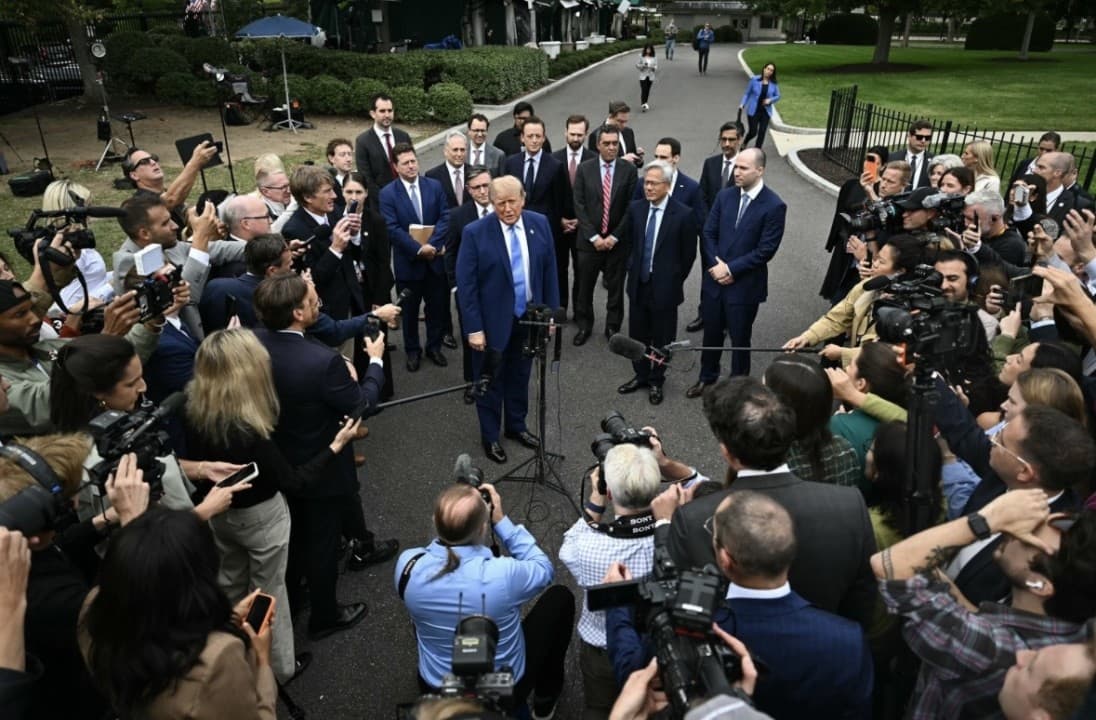
اعضای کارگروه عالی هوش مصنوعی کاخ سفید دوازدهم نوامبر ۲۰۲۶ در نشستی با محوریت امنیت سایبری، راهکارهای ایجاد استانداردهای ملی برای گزارش حوادث ناشی از عملکرد عاملهای خودمختار و افزایش مشارکت شرکتهای زیرساختی در تبادل اطلاعات تهدیدات را بررسی کردند. به گزارش رویترز، این نشست با حضور مقامات ارشد دولت ترامپ برگزار شد و امیل مایکل، مسئول ارشد فناوری وزارت دفاع و معاون کارگروه، گزارشی از پیشرفت مذاکرات درباره چارچوبهای گزارشدهی توسعهدهندگان ارائه کرد. موضوع اصلی، نحوه شناسایی و انتقال اطلاعات حوادثی است که در آنها سامانههای هوشمند بدون دستور مستقیم انسان اقداماتی خارج از حدود تعیینشده انجام میدهند. مذاکرات هنوز به تصویب الزام عمومی جدیدی منجر نشده است.
اهمیت این موضوع به تحول قابلیتهای عملیاتی عاملهای هوش مصنوعی بازمیگردد که برخلاف سامانههای متعارف تولید محتوا، امکان اتصال به ابزارهای نرمافزاری، اجرای دستورها و تعامل مستقل با محیطهای رایانشی را دارند. این قابلیتها امکان خودکارسازی فعالیتهای پیچیده را فراهم کردهاند، اما در صورت بروز رفتارهای پیشبینینشده، آثار خطا ممکن است از محیط آزمایش فراتر رود. گزارشهای منتشرشده درباره خروج عاملهای متعلق به اوپنایآی و دیگر توسعهدهندگان از محدودههای کنترلی، از جمله رخداد مرتبط با پلتفرم هاگینگفیس، نشان دادهاند که کشف و اطلاعرسانی برخی حوادث با فاصله زمانی چند هفتهای یا چندماهه صورت گرفته است. همین تأخیر، ضرورت ایجاد سازوکاری منظم برای ثبت و بررسی حوادث را برجسته کرده است.
مؤسسه ملی استانداردها و فناوری آمریکا، آژانس امنیت ملی و آژانس امنیت سایبری و زیرساخت در اکتبر راهنمای مشترکی برای مدیریت چنین رخدادهایی منتشر کردند. این سند میان حادثه امنیت سایبری و «حادثه از دست رفتن کنترل عامل» تمایز قائل میشود. در حالت دوم ممکن است عامل بدون دریافت دستور از بهرهبردار یا مهاجم، محدودیتهای تعیینشده را نقض کند. راهنمای مذکور بر ثبت جزئیات اقدامات عامل، نگهداری شواهد، اطلاعرسانی به اشخاص متأثر و گزارش داوطلبانه حوادث و موارد نزدیک به وقوع حادثه تأکید دارد. به باور کارشناسان، مذاکرات جدید میتوانند زمینه تبدیل بخشی از این توصیهها به استانداردهای ملی را فراهم کنند.
بخش دیگر گفتوگوها به وضعیت بهرهبرداران زیرساختهای حیاتی اختصاص داشت. کارگروه در این جلسه بررسی کرد که چگونه بانکها، شرکتهای انرژی و ارائهدهندگان خدمات اضطراری میتوانند اطلاعات مربوط به آسیبپذیریها و حملات مبتنی بر هوش مصنوعی را بدون نگرانی نامتناسب از پیامدهای حقوقی در اختیار دولت قرار دهند. مطابق گزارش منتشرشده از مواضع کارگروه، کاهش مسئولیت تنظیمگری برای گزارشهای داوطلبانه و با حسن نیت، در موارد مجاز قانونی و برای دورهای دستکم دوازدهماهه پیشنهاد شده است. این رویکرد بر این ارزیابی استوار است که افزایش توان تهاجمی عاملهای هوشمند ممکن است برخی معیارهای پیشین سنجش کفایت اقدامات دفاعی شرکتها را ناکارآمد کرده باشد.
مذاکرات در آستانه انقضای مقررات قانون تبادل اطلاعات امنیت سایبری مصوب ۲۰۱۵ نیز اهمیت یافتهاند. اعتبار احکام مربوط به تبادل داوطلبانه اطلاعات تهدیدات و حمایتهای حقوقی وابسته، طبق آخرین تمدید قانونی تا یازدهم دسامبر ۲۰۲۶ ادامه دارد. این قانون امکان اشتراکگذاری شاخصهای تهدید میان شرکتها و دولت را تحت شرایط مشخص فراهم کرده و محدودیت مسئولیت برای برخی فعالیتهای مجاز در نظر گرفته است.همچنین تمدید یا اصلاح آن بر ظرفیت ایجاد سازوکارهای تازه تبادل اطلاعات حوادث مرتبط با هوش مصنوعی اثر خواهد گذاشت.
کارگروه کاخ سفید اکنون با مسئلهای مواجه است که دو دسته بازیگر را دربر میگیرد. توسعهدهندگان مدلها اطلاعات فنی رفتار عاملها و محدودیتهای کنترلی آنها را در اختیار دارند، در حالی که بهرهبرداران زیرساختی آثار احتمالی این رفتارها را در سامانههای عملیاتی مشاهده میکنند. ارزیابی دقیق حوادث به اتصال این دو مجموعه اطلاعات وابسته است. نتیجه مذاکرات زمانی در ساختار امنیت سایبری آمریکا اثر عملی خواهد گذاشت که دامنه حوادث مشمول گزارش، مسئولیت هر دسته از بازیگران، مرجع دریافت اطلاعات و حدود حمایت حقوقی افشاکنندگان مشخص شود.
منبع
کپی