امروز
دیگر ویدئو ها
دیدگاهها و نظرات
دیدگاههای ارسال شده توسط شما، پس از تأیید در رسانه تکنوجو منتشر خواهد شد. لطفاً از ارسال پیامهای حاوی توهین یا افترا خودداری فرمایید.
دیدگاههای ارسال شده توسط شما، پس از تأیید در رسانه تکنوجو منتشر خواهد شد. لطفاً از ارسال پیامهای حاوی توهین یا افترا خودداری فرمایید.
شورای اتحادیه اروپا با پیشنهاد ایجاد درگاههای ملی برای گزارش حوادث سایبری به جای درگاه متمرکز اروپایی، مسیر تازهای برای هماهنگی امنیت دیجیتال میان کشورهای عضو ترسیم کرده است. تصمیمی که میتواند بر نحوه مدیریت اطلاعات امنیتی و تقسیم مسئولیت میان دولتها و نهادهای اتحادیه تأثیر بگذارد.
اهمیت راهبردی این تحول در چگونگی جمعآوری و تبادل اطلاعات مربوط به تهدیدات سایبری نهفته است، زیرا دسترسی به دادههای حوادث و توانایی تبدیل آنها به تصویری مشترک از تهدیدات، از الزامات اساسی کشف حملات هماهنگ و حفاظت از زیرساختهای حیاتی محسوب میشود.
شورای اتحادیه اروپا روز چهارشنبه ۲۱ اکتبر ۲۰۲۶، موضع مذاکراتی خود را درباره اصلاح مقررات حفاظت از دادهها و گزارشدهی حوادث سایبری در چارچوب بسته قانونگذاری Digital Omnibus تصویب کرد.
یکی از مهمترین تغییرات پیشنهادی شورا، جایگزینی طرح کمیسیون اروپا برای ایجاد درگاه واحد گزارشدهی در سطح اتحادیه با مجموعهای از درگاههای ملی در کشورهای عضو است. در این الگو، هر کشور مسئول ایجاد نقطه ورودی مشخص برای دریافت گزارش حوادث خواهد بود و در سطح اتحادیه نیز سازوکاری برای تبادل اطلاعات، هماهنگسازی گزارشها و رسیدگی به حوادث فرامرزی پیشبینی میشود.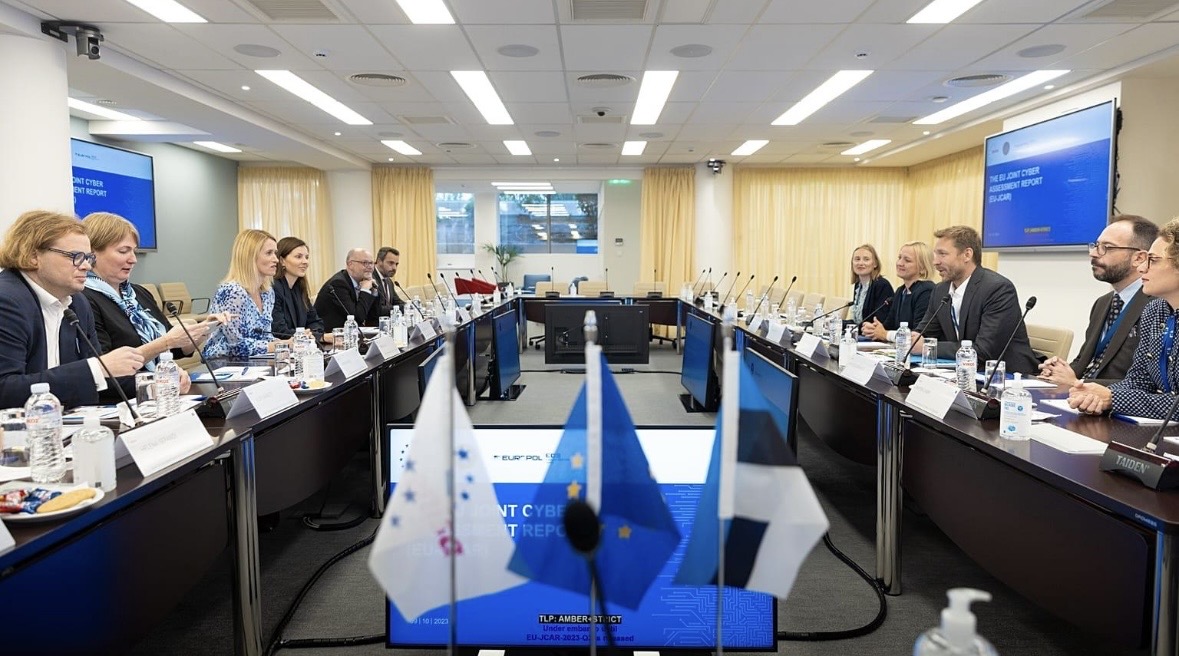
این تصمیم در مرحله تعیین موضع مذاکراتی قرار دارد و اجرای آن مستلزم توافق نهایی با پارلمان اروپاست.
ضرورت بازنگری در این سازوکار به تعدد الزامات گزارشدهی حوادث در مقررات اتحادیه بازمیگردد. شرکتها و نهادهای مشمول ممکن است در جریان یک حادثه واحد، بر اساس دستورالعمل امنیت شبکه و اطلاعات (NIS2)، مقررات عمومی حفاظت از دادهها (GDPR) و قانون تابآوری عملیاتی دیجیتال (DORA) با تعهدات گزارشدهی متفاوتی مواجه شوند. چنین وضعیتی ضمن افزایش بار اداری، میتواند سرعت انتقال اطلاعات و هماهنگی میان مراجع مسئول را تحت تأثیر قرار دهد. پیشنهاد اولیه کمیسیون اروپا با هدف تجمیع فرایند دریافت گزارشها در یک درگاه مشترک ارائه شده بود، اما شورای اتحادیه با حفظ هدف سادهسازی، ساختاری مبتنی بر نقاط ورودی ملی را ترجیح داده است.
اهمیت امنیتی این تغییر زمانی آشکار میشود که گزارش حوادث سایبری صرفاً یک تکلیف اداری تلقی نشود. اطلاعات مربوط به زمان وقوع حمله، شیوه نفوذ، زیرساختهای آسیبدیده و الگوهای مشترک فعالیت مهاجمان، بخشی از دادههای مورد نیاز برای شناسایی تهدیدات گسترده و ارزیابی وضعیت امنیتی کشورها را تشکیل میدهد. در حملات پیچیده، بهویژه عملیاتهایی که چندین شبکه یا کشور را هدف قرار میدهند، ارتباط میان رخدادهای ظاهراً مستقل ممکن است تنها از طریق تجمیع و تحلیل اطلاعات آشکار شود. ازاینرو، معماری گزارشدهی بر کیفیت آگاهی موقعیتی، سرعت هشدار و توانایی هماهنگی واکنشهای دفاعی تأثیر میگذارد.
در این چارچوب، پیشنهاد شورا را میتوان تلاشی برای تنظیم رابطه میان اختیارات ملی و ضرورت هماهنگی امنیتی فرامرزی ارزیابی کرد. ایجاد درگاههای ملی امکان میدهد دریافت اولیه گزارشها در ساختارهای داخلی کشورهای عضو انجام شود، در حالی که پیشبینی نقطه اطلاعاتی مشترک در سطح اتحادیه، ظرفیت تبادل داده و شناسایی ارتباط میان حوادث را حفظ میکند. با این حال، اثربخشی چنین الگویی به میزان هماهنگی استانداردهای گزارشدهی، سرعت انتقال اطلاعات و حدود دسترسی مراجع اروپایی به دادههای مرتبط وابسته خواهد بود. صرف ایجاد نقاط ورودی مشترک، بدون تضمین قابلیت تبادل و تحلیل بهموقع اطلاعات، لزوماً به ارتقای توان کشف تهدیدات منجر نمیشود.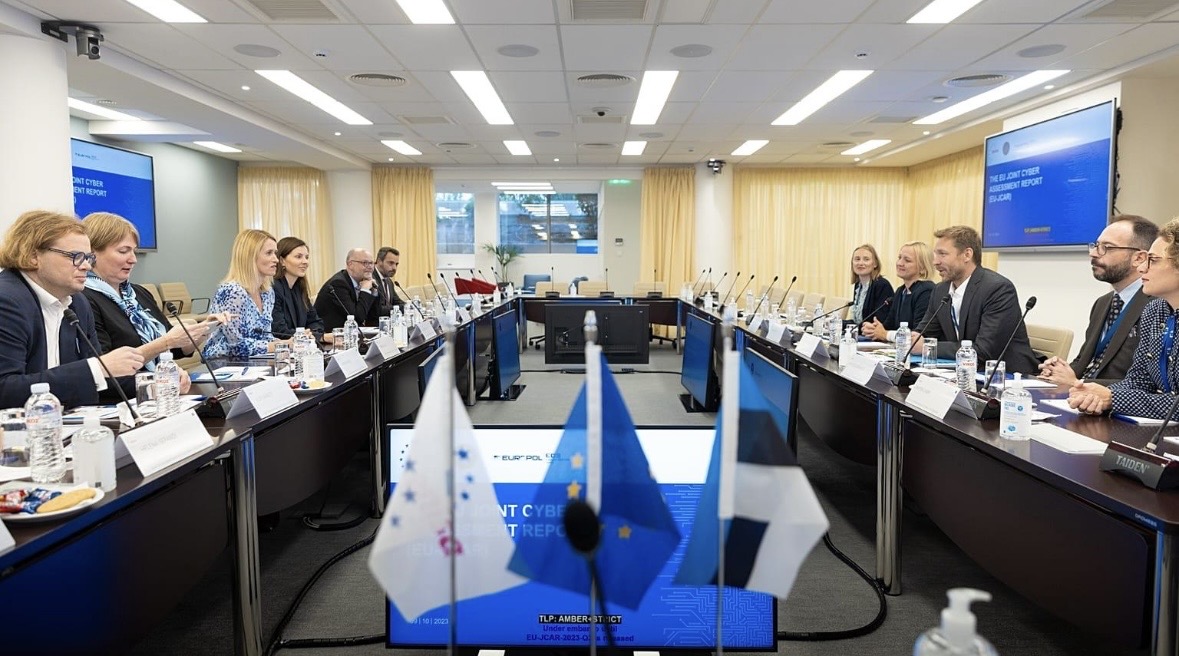
از منظر امنیت ملی، مسئله اساسی در این تحول به نحوه توزیع ظرفیت شناخت و مدیریت تهدیدات سایبری بازمیگردد. دولتها برای حفاظت از زیرساختهای حیاتی به اطلاعات دقیق و بهموقع نیاز دارند، اما ماهیت فرامرزی بسیاری از حملات، اتکای صرف به سازوکارهای ملی را ناکافی میسازد. الگوی پیشنهادی اروپا میکوشد میان این دو ضرورت پیوند برقرار کند و سازوکاری ایجاد کند که در آن مسئولیت دریافت و مدیریت اولیه اطلاعات در سطح ملی باقی بماند و امکان شکلگیری تصویر مشترک از تهدیدات در سطح اتحادیه نیز فراهم شود. اهمیت بلندمدت این اصلاحات به میزان موفقیت اروپا در تبدیل اطلاعات پراکنده حوادث به ظرفیت هماهنگ شناسایی، پیشگیری و پاسخ به تهدیدات سایبری وابسته خواهد بود.
منبع:
https://www.consilium.europa.eu/en/press/press-releases/2026/10/21/digital-rulebook-council-agrees-position-to-simplify-data-protection-privacy-and-cyber-reporting-rules/
کپی