امروز
دیگر ویدئو ها
دیدگاهها و نظرات
دیدگاههای ارسال شده توسط شما، پس از تأیید در رسانه تکنوجو منتشر خواهد شد. لطفاً از ارسال پیامهای حاوی توهین یا افترا خودداری فرمایید.
دیدگاههای ارسال شده توسط شما، پس از تأیید در رسانه تکنوجو منتشر خواهد شد. لطفاً از ارسال پیامهای حاوی توهین یا افترا خودداری فرمایید.
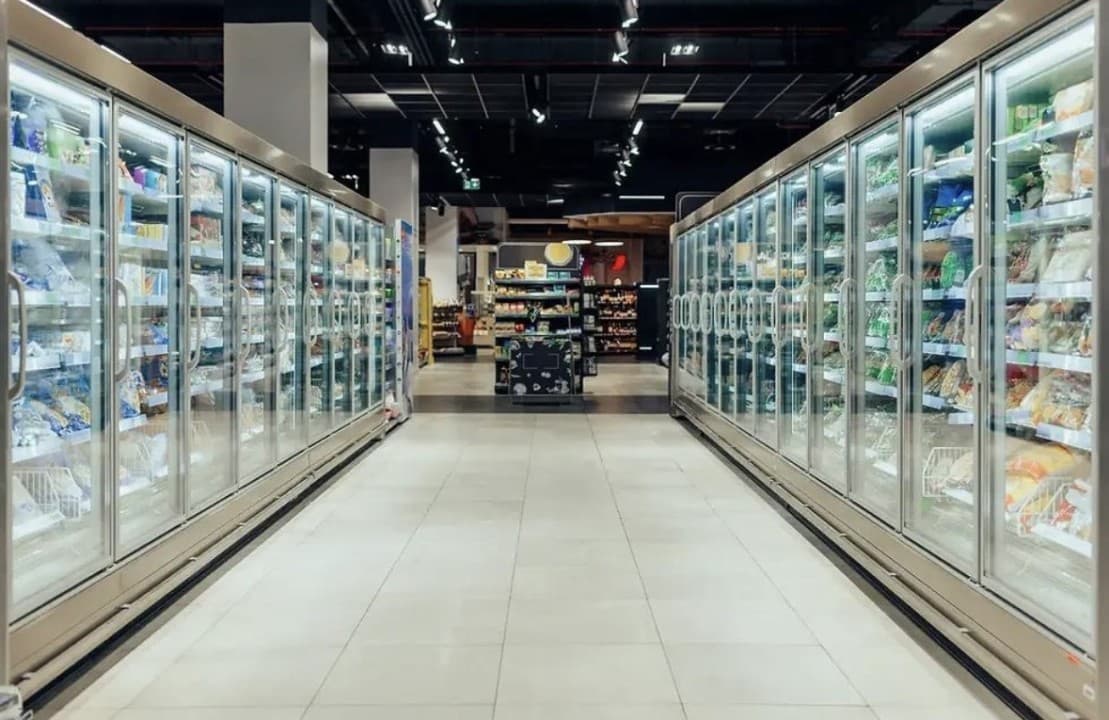
موج تازه حملات سایبری به سامانههای سرمایشی متصل در اروپا، فعالیت فروشگاههای زنجیرهای و مراکز نگهداری فرآوردههای خونی را تحت تأثیر قرار داده است. همزمان نهادهای امنیتی آمریکا با صدور هشدار مشترک از استمرار تهدید علیه تجهیزات کنترل دما و زیرساختهای زنجیره سرد خبر دادهاند.
این حملات بیانگر آن است که دسترسی غیرمجاز به تجهیزات کنترلی متصل به اینترنت میتواند بدون نفوذ به سامانههای اصلی سازمان، عملکرد فیزیکی تأسیسات را مختل کند. گسترش خدمات پایش و نگهداری از راه دور نیز وابستگی امنیت عملیاتی سازمانها به زیرساخت فنی پیمانکاران را افزایش داده است.
موج تازه حملات سایبری به سامانههای سرمایشی متصل در اروپا، اختلال در خدمات روزمره را به یکی از پیامدهای ملموس نفوذ به تجهیزات صنعتی تبدیل کرده است. در دوم نوامبر ۲۰۲۶ فروشگاههایی در سوئد، بلژیک و لوکزامبورگ از تغییر غیرمجاز تنظیمات یخچالها و فریزرهای خود خبر دادند. این رخداد در ادامه حملاتی اتفاق افتاد که در اکتبر صدها فروشگاه فرانسوی را هدف گرفته بود. گستره حوادث موجب شد پلیس فدرال و آژانس امنیت سایبری و زیرساختهای آمریکا همراه با سه دستگاه فدرال دیگر در پنجم نوامبر درباره استمرار تهدید علیه سامانههای برودتی هشدار دهند.
نقطه ورود مهاجمان کنترلکنندههایی است که امکان پایش دما، تنظیم چرخه یخزدایی و مدیریت تجهیزات سرمایشی را از راه دور فراهم میکنند. اتصال مستقیم این سامانهها به اینترنت، استفاده از گذرواژههای پیشفرض و استمرار بهرهبرداری از نرمافزارهای قدیمی فاقد اصلاحیه امنیتی، زمینه دستکاری تنظیمات را فراهم کرده است. مرکز پاسخگویی به رخدادهای رایانهای فرانسه در هشدار «CERTFR-2026-ALE-012» از نفوذ به تجهیزات سری «AK-SM» و «AK-SC» شرکت دانفوس و کنترلکنندههای«XWEB» متعلق به کوپلند و دیکسل خبر داده است. مهاجمان با فعال کردن چرخه یخزدایی یا تغییر دمای هدف میتوانند عملکرد عادی تجهیزات را مختل کنند.
آثار این دستکاری در فروشگاههای اروپایی به دورریز مواد غذایی و توقف فعالیت بخشهایی از واحدهای خردهفروشی انجامیده است. بر همین اساس، در یکی از فروشگاههای زنجیره «ICA» در سوئد دمای ۵۰ درجه گزارش شد و فروشگاههای متعلق به «Coop»، «Ahold Delhaize» و «Colruyt» نیز از اختلال خبر دادند. گزارشها درباره تعداد کل واحدهای آسیبدیده یکسان نیستند و هنوز نمیتوان تمام رخدادها را به عملیاتی واحد نسبت داد. با وجود مشابهت شیوه نفوذ، هویت عاملان و انگیزه آنها نیز بهصورت مستقل احراز نشده است.
اهمیت این رخدادها زمانی آشکارتر شد که تأسیسات نگهداری فرآوردههای خونی فرانسه نیز تحت تأثیر قرار گرفت. سازمان انتقال خون فرانسه اعلام کرد در دوم نوامبر تنظیمات دما و یخزدایی سردخانههای سه مرکز وابسته، در پی رخداد امنیتی نزد پیمانکار تجهیزات برودتی تغییر کرده است. گزارشهایی از تنظیم دمای هدف تا ۱۱۰ درجه منتشر شد، اما این رقم دمای واقعی فرآوردهها نبود. سامانههای هشدار مستقل و واکنش کارکنان موجب شد ذخایر پلاسما و نمونههای خونی آسیب نبینند و ارائه خدمات ادامه یابد. این تجربه نشان داد آسیبپذیری پیمانکار فنی میتواند بدون نفوذ مستقیم به شبکه داخلی یک سازمان، تجهیزات حیاتی آن را در معرض مخاطره قرار دهد.
پژوهش شرکت سنسیس ابعاد باقیمانده خطر را نیز روشن میکند. شمار کنترلکنندههای قابل شناسایی از طریق اینترنت در دو خانواده تجهیزات مورد بررسی، از ۶۶۹۵ میزبان در نهم اکتبر به ۳۱۲۴ میزبان در پنجم نوامبر کاهش یافته است. این آمار جهانی تعداد قربانیان حملات را نشان نمیدهد و صرفاً از کاهش مواجهه مستقیم تجهیزات حکایت دارد. مقامات فرانسوی خواستار قطع دسترسی عمومی، بازبینی تنظیمات و استفاده از مسیرهای امن برای پشتیبانی از راه دور شدهاند. بازنشانی تنظیمات کارخانه در دستگاهی که دیگر بهروزرسانی امنیتی دریافت نمیکند نیز برای جلوگیری از نفوذ مجدد کافی نیست.
مجموعه این رخدادها امنیت سایبری را به استمرار خدماتی پیوند میدهد که مستقیماً به فرایندهای فیزیکی وابستهاند. اتصال تجهیزات برودتی به شبکه امکان مدیریت متمرکز و کاهش هزینه را فراهم کرده اما مسئولیت حفاظت از نقاط دسترسی و پیمانکاران را افزایش داده است. تفاوت میان خسارت غذایی فروشگاهها و پیشگیری موفق از آسیب به ذخایر خونی نشان میدهد پیامد نفوذ به وجود سامانههای هشدار مستقل و امکان مداخله انسانی وابسته است. در چنین زیرساختهایی تابآوری عملیاتی، مدیریت چرخه عمر تجهیزات و نظارت بر تأمینکنندگان به مؤلفههای تعیینکننده استمرار خدمات عمومی تبدیل میشوند.
منبع
مرکز پاسخگویی سایبری فرانسه (CERT-FR)، هشدار رسمی درباره نفوذ به کنترلکنندههای سامانههای سرمایشی، ۱۲ اکتبر با آخرین بهروزرسانی ۱۶ اکتبر ۲۰۲۶
https://cert.cyber.gouv.fr/alerte/CERTFR-2026-ALE-012
کپی