امروز
گزارش و
تحلیل ها
آخرین خبرها
دیگر ویدئو ها
دیدگاهها و نظرات
دیدگاههای ارسال شده توسط شما، پس از تأیید در رسانه تکنوجو منتشر خواهد شد. لطفاً از ارسال پیامهای حاوی توهین یا افترا خودداری فرمایید.
دیدگاههای ارسال شده توسط شما، پس از تأیید در رسانه تکنوجو منتشر خواهد شد. لطفاً از ارسال پیامهای حاوی توهین یا افترا خودداری فرمایید.
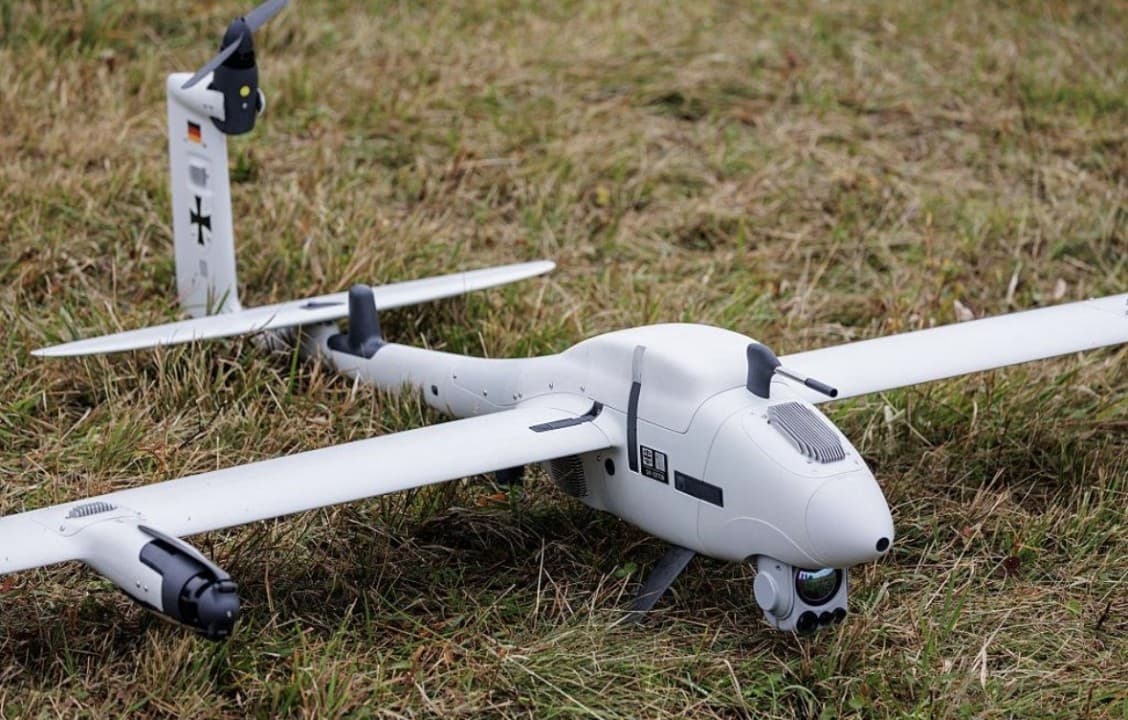
ارتش آلمان پس از شناسایی حمله سایبری به زیرساختهای شرکت کوانتوم سیستمز، فعالیت پهپادهای این سازنده را تعلیق کرد. گزارشها از دستکاری مسیر توزیع بهروزرسانی نرمافزار کنترل زمینی حکایت دارند. شرکت سازنده اکنون از رفع تهدید و بازگشت پهپادها به عملیات عادی خبر داده است.
نفوذ به زیرساخت توزیع نرمافزار یک شرکت دفاعی، حتی بدون آلودهشدن مستقیم تجهیزات پروازی، موجب توقف موقت فعالیت سامانههای نظامی شد. این رخداد آسیبپذیری زنجیره تأمین نرمافزار و وابستگی استمرار مأموریتهای پهپادی به امنیت سامانههای پشتیبان را آشکار کرده است.
ارتش آلمان در پی شناسایی حمله سایبری به شرکت دفاعی کوانتوم سیستمز، پرواز پهپادهای ساخت این شرکت را بهطور موقت متوقف کرد. این تصمیم پس از آن اتخاذ شد که سازنده آلمانی در اواخر اکتبر نشانههای نفوذ به زیرساخت فناوری اطلاعات خود را شناسایی کرد و بررسیهای داخلی از حمله فعال عوامل ناشناس حکایت داشت. گزارش دوازدهم نوامبر فایننشال تایمز نشان داد توقف مذکور به غیبت سامانههای شرکت در یک رزمایش نظامی انجامیده است. یک روز بعد کوانتوم سیستمز اعلام کرد محدودیت برداشته شده و ناوگان این شرکت در آلمان و سایر کشورها به فعالیت عادی بازگشته است.
ابعاد فنی رخداد از گزارشی فراتر از نفوذ متعارف به شبکه اداری حکایت دارد. به نوشته اشپیگل و فایننشال تایمز، مهاجمان در جریان این عملیات توانسته بودند فایلی آلوده را از مسیر سرور توزیع بهروزرسانی نرمافزار«QBase» در اختیار مشتریان قرار دهند. این نرمافزار برای برنامهریزی مأموریت، کنترل زمینی و پردازش اطلاعات پروازی به کار میرود و در بهرهبرداری از پهپاد شناسایی وکتور، با نام فالکه در ارتش آلمان، نقش دارد. گزارشها حاکی از آن است که فایل مشکوک به سرورهای ارتش و برخی مشتریان دیگر رسیده بوده، اما شواهد منتشرشده از آلودهشدن مستقیم پهپادها حکایت ندارند. همچنین، تعداد سامانههایی که فایل را نصب کردهاند نیز مشخص نیست.
اهمیت حمله در مسیر انتخابشده برای نفوذ است. بهروزرسانی نرمافزار معمولاً از کانالی دریافت میشود که کاربر آن را متعلق به سازنده و مورد اعتماد میداند. چنانچه مهاجم بتواند این مسیر را دستکاری کند، امکان توزیع کد مخرب به چندین بهرهبردار از یک محصول فراهم میشود و خطر از شبکه داخلی تولیدکننده به زنجیره تأمین مشتریان گسترش مییابد. در سامانههای پهپادی، اختلال احتمالی در نرمافزار برنامهریزی یا کنترل مأموریت میتواند پیش از هر آسیبی به سختافزار، اطمینان فرماندهان به صحت اجرای پرواز را کاهش دهد. توقف پروازها در آلمان نیز در همین چارچوب احتیاط عملیاتی قابل ارزیابی است.
کوانتوم سیستمز در بیانیه دوازدهم نوامبر اعلام کرد تیمهای امنیت سایبری و فناوری اطلاعات شرکت با همکاری مقامهای مسئول حمله را مهار کردهاند و استفاده از سامانههای بدون سرنشین برای کاربران مخاطرهای ندارد. این شرکت همچنین تأکید کرد ارتش آلمان تنها مشتری بوده که فعالیت پهپادها را به صورت موقت تعلیق کرده است. وزارت دفاع آلمان درباره جزئیات فنی حادثه و وضعیت آمادگی تجهیزات توضیح مستقلی ارائه نکرده و تحقیق با مشارکت نهادهای امنیتی ادامه دارد. بنابراین اظهارات شرکت درباره رفع خطر باید از تأیید مستقل همه ابعاد حادثه تفکیک شود.
این رخداد برای صنعت دفاعی اروپا از آن جهت اهمیت دارد که کوانتوم سیستمز یکی از تأمینکنندگان شناختهشده پهپادهای شناسایی اوکراین است و در آن کشور نیز فعالیت تولیدی دارد. آلمان در اکتبر از حمایت مالی برای تولید شمار زیادی پهپاد رهگیر این شرکت در اوکراین خبر داده بود. پیوند شرکت با نیازهای عملیاتی کییف، احتمال هدف قرار گرفتن آن در عملیات سایبری مرتبط با جنگ را مطرح کرده است، اما هویت مهاجمان هنوز احراز نشده و انتساب حمله به روسیه در گزارشهای موجود تأیید نشده است.
بازگشت پهپادهای ارتش آلمان به خدمت، اثر کوتاهمدت توقف پرواز را محدود کرده اما مسئله امنیت مسیر بهروزرسانی را همچنان برجسته نگه داشته است. این حادثه نشان داد حتی بدون اثبات نفوذ به خود پرنده، تردید درباره اصالت نرمافزار زمینی میتواند اجرای مأموریت نظامی را متوقف کند. برای نیروهای مسلحی که بخش بیشتری از توان عملیاتی خود را بر سامانههای نرمافزارمحور بنا میکنند، اعتبارسنجی مستقل بهروزرسانیها، جداسازی محیطهای عملیاتی و امکان توقف انتشار نسخههای مشکوک به بخشی از الزامات استمرار مأموریت تبدیل شده است.
منبع
https://quantum-systems.com/news/cyberattack-defeated/
کپی