امروز
گزارش و
تحلیل ها
آخرین خبرها
دیگر ویدئو ها
دیدگاهها و نظرات
دیدگاههای ارسال شده توسط شما، پس از تأیید در رسانه تکنوجو منتشر خواهد شد. لطفاً از ارسال پیامهای حاوی توهین یا افترا خودداری فرمایید.
دیدگاههای ارسال شده توسط شما، پس از تأیید در رسانه تکنوجو منتشر خواهد شد. لطفاً از ارسال پیامهای حاوی توهین یا افترا خودداری فرمایید.
مؤسسه ملی استاندارد و فناوری آمریکا با توسعه برنامهای تخصصی برای شناسایی، احراز هویت و مدیریت اختیارات عاملهای هوش مصنوعی، در پی ایجاد سازوکارهایی برای کنترل فعالیت سامانههای خودمختار در محیطهای سازمانی است. نخستین کاربرد آزمایشی این برنامه بر امنیت فرایند توسعه نرمافزار متمرکز خواهد بود.
اهمیت راهبردی این تحول در تغییر الگوی اعمال کنترل امنیتی بر سامانههایی نهفته است که میتوانند بدون مداخله مستمر انسان به دادهها و ابزارهای سازمانی دسترسی پیدا کنند. مسئله اصلی، تعیین حدود اختیار و قابلیت انتساب اقدامات عاملهای هوشمند در زیرساختهای حساس است.
مرکز ملی تعالی امنیت سایبری آمریکا (NCCoE)، وابسته به مؤسسه ملی استاندارد و فناوری (NIST)، در ادامه برنامه تخصصی مدیریت هویت عاملهای هوش مصنوعی، نشست ۲۸ اکتبر ۲۰۲۶ را به بررسی کاربرد این سامانهها در چرخه توسعه امن نرمافزار اختصاص داده است. این مرکز پیشتر با انتشار سند مفهومی «تسریع پذیرش هویت و مجوزدهی به عاملهای نرمافزاری و هوش مصنوعی»، دیدگاههای بیش از ۶۰۰ مشارکتکننده از بخش دولتی، صنعتی و دانشگاهی را دریافت کرده بود. بر اساس نتایج این فرایند، نخستین نمونه اجرایی برنامه در محیط توسعه، ساخت و آزمون نرمافزار طراحی خواهد شد تا شیوههای شناسایی، احراز هویت و اعطای مجوز به عاملهای هوشمند در شرایط عملی بررسی شود. این ابتکار همچنان در مرحله توسعه و ارزیابی قرار دارد و به معنای تصویب استاندارد امنیتی الزامآور نیست.
 اهمیت این برنامه به تغییر جایگاه هوش مصنوعی در معماری سامانههای سازمانی بازمیگردد. مدلهای متعارف عمدتاً در پاسخ به درخواست کاربران اطلاعات تولید میکنند، اما عاملهای هوشمند میتوانند با استفاده از ابزارهای نرمافزاری، مجموعهای از اقدامات مرتبط را بهصورت مستقل انجام دهند. چنین قابلیتی امکان مشارکت آنها در توسعه کد، اجرای آزمونها و تعامل با مخازن اطلاعاتی را فراهم میکند. در نتیجه، الگوهای کنترل دسترسی که بر شناسایی کاربران انسانی یا حسابهای خدماتی با وظایف مشخص استوارند، با پیچیدگیهای تازهای مواجه میشوند. عاملی که برای انجام یک مأموریت به چند سامانه متصل میشود ممکن است در جریان فعالیت خود به اطلاعات و اختیاراتی دسترسی پیدا کند که پیشبینی تمام جزئیات استفاده از آنها در زمان صدور مجوز دشوار باشد.
در این چارچوب، برنامه NIST بر تمایز میان هویت عامل، اعتبار دسترسی و حدود اختیارات عملیاتی تمرکز دارد. شناسایی یک عامل بهتنهایی مشخص نمیکند که مجاز به انجام چه اقداماتی است یا اختیار خود را از کدام کاربر یا سامانه دریافت کرده است. ازاینرو، موضوعاتی مانند اصل حداقل دسترسی، واگذاری کنترلشده اختیار، ثبت قابل اتکای اقدامات و امکان لغو مجوزها در دستورکار پژوهشی قرار گرفتهاند. این ملاحظات بهویژه در محیطهای توسعه نرمافزار اهمیت دارند، زیرا دسترسی نامتناسب یک عامل به مخازن کد یا ابزارهای استقرار میتواند بر تمامیت محصولات نرمافزاری و امنیت زنجیره تأمین تأثیر بگذارد.
یکی از ابعاد مهم این تحول، ضرورت حفظ قابلیت انتساب اقدامات در سامانههای خودمختار است. هنگامی که یک عامل به نمایندگی از کاربر یا سازمان عملیاتی را انجام میدهد، ثبت صرف نتیجه نهایی برای ارزیابی امنیتی کفایت نمیکند. شناسایی منشأ اختیار، محدوده مأموریت و مسیر استفاده از منابع میتواند امکان بررسی اقدامات خارج از مجوز و بازسازی رویدادهای امنیتی را افزایش دهد. این موضوع با مخاطرات ناشی از دستکاری دستورهای ورودی نیز ارتباط دارد، زیرا عامل ممکن است در جریان پردازش اطلاعات خارجی با دستورهایی مواجه شود که آن را به استفاده نامجاز از قابلیتهای خود سوق دهند.
اهمیت این ابتکار در فراهم کردن مبانی فنی برای کنترل سامانههایی است که بهتدریج وارد فرایندهای حساس سازمانی میشوند. گسترش عاملهای هوشمند در زیرساختهای دولتی و صنعتی میتواند شمار تعاملات خودکار با دادهها و خدمات حیاتی را افزایش دهد. در چنین شرایطی، امنیت سازمان به توانایی تشخیص هویت عاملها، محدودسازی اختیارات و نظارت بر اقدامات آنها وابستهتر خواهد شد. برنامه NIST را میتوان نشانهای از توجه به این مسئله دانست که توسعه خودمختاری نرمافزاری باید با تکامل سازوکارهای مدیریت هویت و مسئولیتپذیری همراه شود. موفقیت این رویکرد میتواند زمینه استفاده گستردهتر از عاملهای هوش مصنوعی را در محیطهای حساس فراهم کند، بدون آنکه کنترل سازمان بر دسترسیها و فرایندهای عملیاتی تضعیف شود.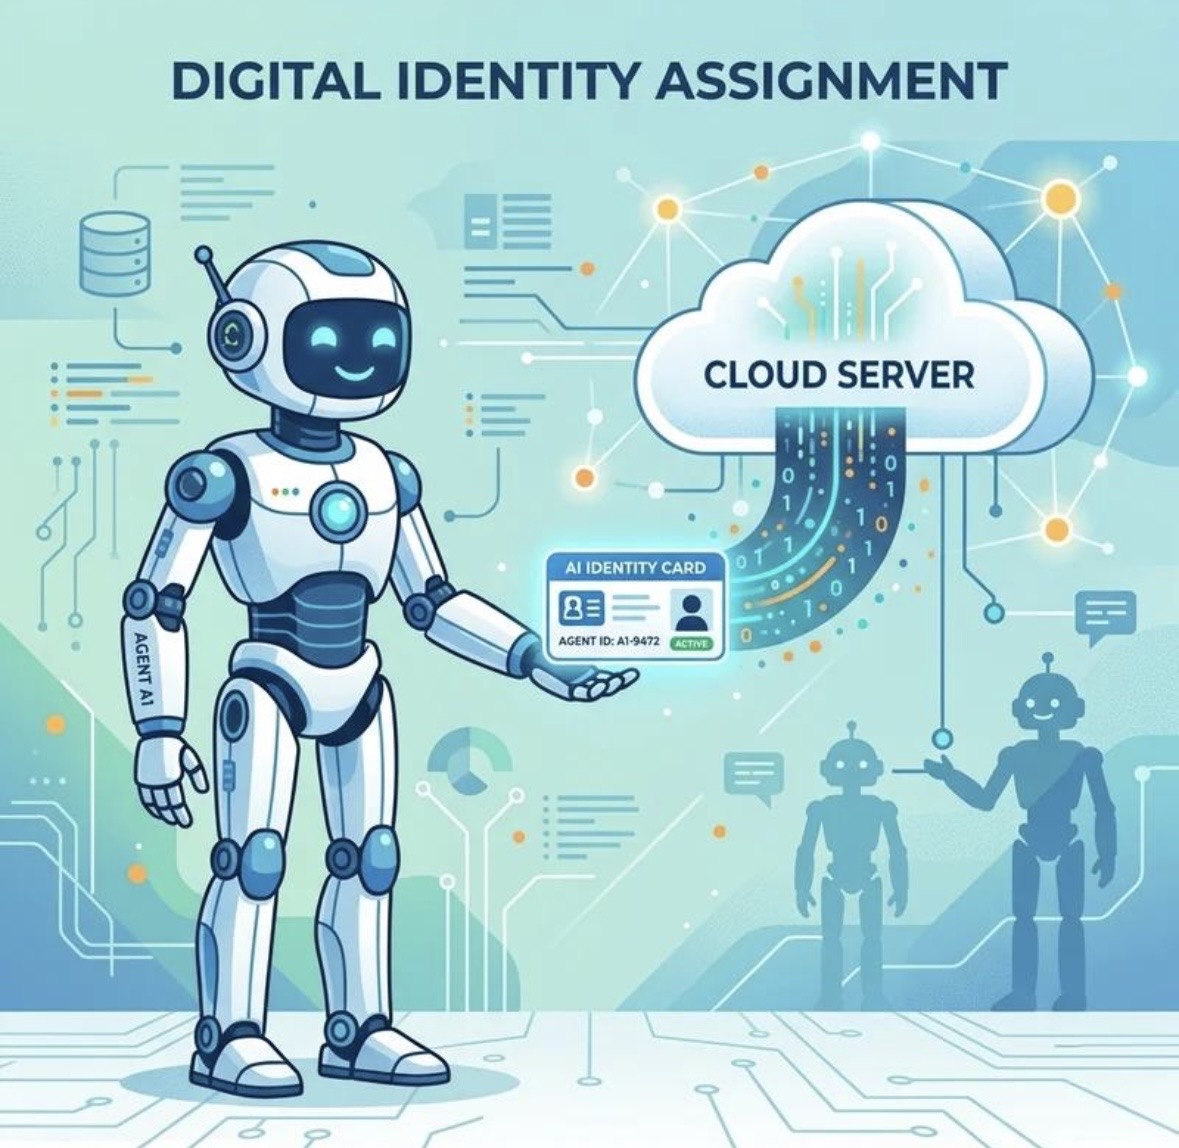
منابع:
مرکز ملی تعالی امنیت سایبری آمریکا (NCCoE)، اطلاعیه ۲۹ سپتامبر ۲۰۲۶ درباره نتایج مشورت عمومی و برنامه مدیریت هویت عاملهای هوش مصنوعی
https://www.nccoe.nist.gov/news-insights/comments-software-and-agentic-si-identity-concept-paper
کپی