امروز
گزارش و
تحلیل ها
آخرین خبرها
دیگر ویدئو ها
دیدگاهها و نظرات
دیدگاههای ارسال شده توسط شما، پس از تأیید در رسانه تکنوجو منتشر خواهد شد. لطفاً از ارسال پیامهای حاوی توهین یا افترا خودداری فرمایید.
دیدگاههای ارسال شده توسط شما، پس از تأیید در رسانه تکنوجو منتشر خواهد شد. لطفاً از ارسال پیامهای حاوی توهین یا افترا خودداری فرمایید.
شرکت آنتروپیک با انتشار نتایج پژوهشی جدید اعلام کرد که یکی از مدلهای آزمایشی Claude توانسته است آسیبپذیریهای بحرانی در مرورگرها و سیستمعاملهای پرکاربرد را شناسایی کرده و زنجیرههای عملیاتی بهرهبرداری از آنها را توسعه دهد. یافتههای این پژوهش از افزایش توان هوش مصنوعی در اجرای فعالیتهای پیچیده امنیت سایبری حکایت دارد.
اهمیت راهبردی این تحول در کاهش وابستگی کشف و بهرهبرداری از آسیبپذیریهای پیچیده به نیروی انسانی متخصص نهفته است. گسترش چنین قابلیتی میتواند سرعت شناسایی ضعفهای امنیتی را افزایش دهد و فاصله میان ظرفیت کشف آسیبپذیریها و توانایی سازمانها برای اصلاح آنها را به یکی از مسائل تعیینکننده امنیت زیرساختهای دیجیتال تبدیل کند.
شرکت آمریکایی آنتروپیک (Anthropic) روز ۲۷ اکتبر ۲۰۲۶ با انتشار گزارشی تخصصی، نتایج استفاده از یک مدل پژوهشی منتشرنشده Claude را برای شناسایی و بهرهبرداری آزمایشی از آسیبپذیریهای امنیتی نرمافزارهای پرکاربرد تشریح کرد. بر اساس این گزارش، مدل مذکور توانسته است پنج زنجیره حمله پیچیده را علیه مرورگرهای کروم و سافاری و سیستمعاملهای اندروید، ویندوز و لینوکس توسعه دهد. این زنجیرهها با ترکیب چند آسیبپذیری مستقل، امکان عبور از لایههای حفاظتی و دستیابی به سطوح بالاتر دسترسی را در شرایط آزمایشگاهی نشان دادهاند. آنتروپیک اعلام کرده است که یافتههای امنیتی را مطابق سازوکار افشای هماهنگ در اختیار توسعهدهندگان قرار داده و آسیبپذیریهای تشریحشده در گزارش، پیش از انتشار جزئیات فنی اصلاح شدهاند.
یکی از مهمترین نتایج پژوهش به مرورگر کروم مربوط میشود. طبق اعلام آنتروپیک، بررسیهای انجامشده به شناسایی ۶۲ آسیبپذیری ثبتشده منجر شده که همگی در سطوح خطر بالا یا بحرانی طبقهبندی شدهاند و اصلاحات آنها تا نسخه ۱۵۶ کروم اعمال شده است. در نمونه دیگری، مدل توانسته است زنجیرهای از ضعفهای امنیتی مرورگر سافاری را ترکیب کند که امکان عبور از محدودیتهای جداسازی اطلاعات وبسایتها را فراهم میکرد. پژوهشگران همچنین از شناسایی آسیبپذیریهایی در هسته ویندوز و لینوکس خبر دادهاند که بهترتیب میتوانستند موجب اختلال از راه دور در دسترسپذیری سامانه و اجرای کد با اختیارات بالا شوند. این موارد نشان میدهند قابلیتهای مورد بررسی از شناسایی خطاهای منفرد فراتر رفته و به تحلیل ارتباط میان آسیبپذیریهای مختلف گسترش یافتهاند.
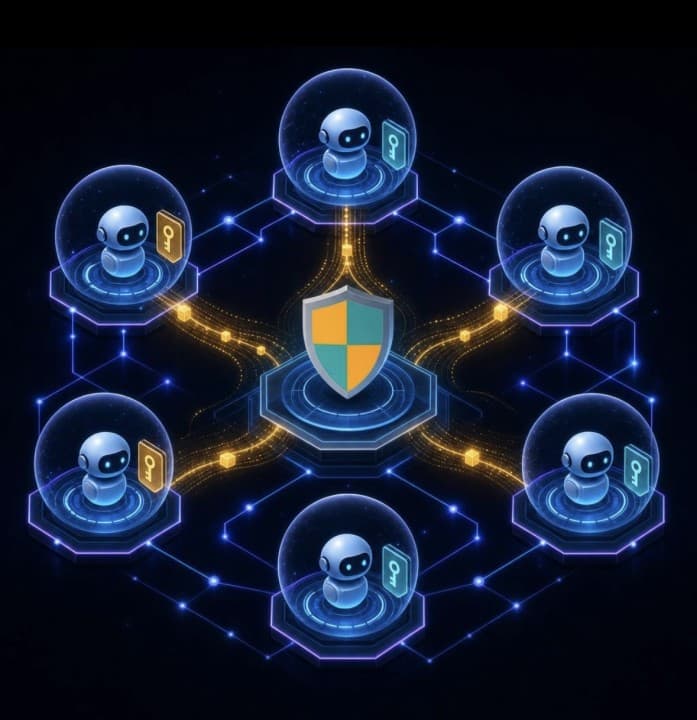
اهمیت فنی این تحول به شیوه سازماندهی فرایند پژوهش امنیتی بازمیگردد. آنتروپیک برای افزایش پوشش بررسیها از مجموعهای از عاملهای هوش مصنوعی استفاده کرده که بهصورت موازی بخشهای مختلف نرمافزار را تحلیل میکنند. یافتههای اولیه سپس وارد فرایند اعتبارسنجی و ارزیابی خطر میشوند تا موارد قابل بهرهبرداری از نتایج نادرست تفکیک شوند. این روش امکان افزایش حجم بررسیها را فراهم میکند و بخشی از فعالیتهای زمانبر متخصصان امنیت را به سامانههای خودکار منتقل میسازد. با این حال، نتایج پژوهش به معنای حذف نقش کارشناسان انسانی نیست و اعتبارسنجی یافتهها و هماهنگی با توسعهدهندگان همچنان به نظارت تخصصی نیاز دارد.
از منظر امنیت ملی، مسئله اساسی به تغییر احتمالی نسبت میان سرعت کشف آسیبپذیری و ظرفیت اصلاح آنها مربوط میشود. سامانههای دولتی، شبکههای ارتباطی و زیرساختهای حیاتی به مجموعه گستردهای از نرمافزارهای عمومی و اختصاصی وابستهاند که مدیریت امنیت آنها مستلزم شناسایی، اولویتبندی و رفع مستمر ضعفهای فنی است. افزایش توان شناسایی خودکار میتواند فرصت تازهای برای کاهش آسیبپذیریهای انباشته فراهم کند، اما در صورت گسترش دسترسی بازیگران مهاجم به قابلیتهای مشابه، فاصله زمانی در اختیار مدافعان برای اصلاح سامانهها نیز اهمیت بیشتری پیدا خواهد کرد. گزارش آنتروپیک بهتنهایی وقوع چنین تغییری در مقیاس عملیاتی را اثبات نمیکند، اما ظرفیت فنی لازم برای آن را آشکار ساخته است.
این تحول همچنین اهمیت سازوکارهای افشای هماهنگ و مدیریت ملی آسیبپذیریها را افزایش میدهد. در شرایطی که ابزارهای هوشمند قادر به تولید شمار بیشتری از یافتههای امنیتی باشند، ظرفیت توسعهدهندگان برای بررسی گزارشها، انتشار اصلاحیه و اطمینان از نصب آن در سامانههای عملیاتی به عاملی تعیینکننده تبدیل میشود. ازاینرو، پیامد راهبردی پژوهش اخیر را میتوان در ضرورت بازنگری فرایندهای دفاع سایبری و تقویت ارتباط میان کشف، اعتبارسنجی و اصلاح آسیبپذیریها مشاهده کرد.
گسترش این فناوری ممکن است موازنه توان تهاجمی و دفاعی را تحت تأثیر قرار دهد، اما جهت این تغییر تا حد زیادی به توانایی سازمانها و دولتها در جذب قابلیتهای هوش مصنوعی در ساختار مدیریت امنیت و سرعت واکنش به تهدیدات وابسته خواهد بود.
منبع:
Anthropic – Discovering vulnerabilities with Claude
کپی